
Vazamento
Vazamento no Smart Sampa expõe credenciais e imagens de 58 mil câmeras de São Paulo
Repositório público expôs 181 logins e senhas, cadastro de mais de 6 mil agentes e imagens de 58 mil câmeras do Smart Sampa, da Prefeitura de São Paulo.
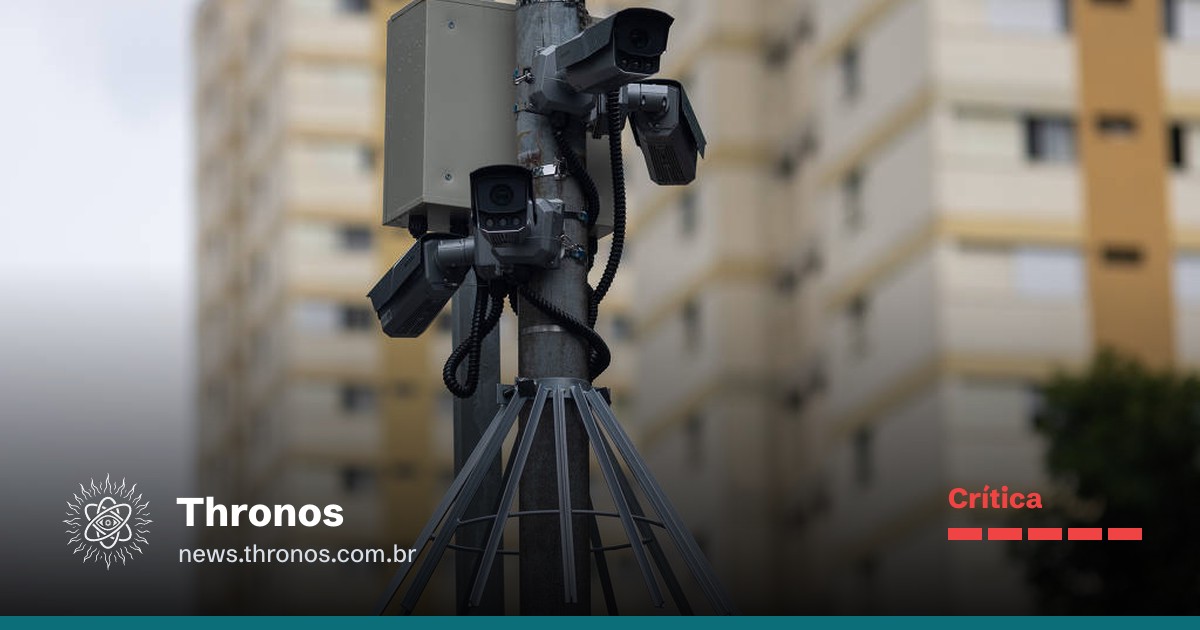
Em 20 de outubro de 2026, o portal UOL denunciou uma exposição de dados do Smart Sampa, da Prefeitura de São Paulo [3]. Segundo as reportagens, o material permaneceu acessível por cerca de 11 meses e permitia alcançar imagens de mais de 58 mil câmeras [3]. De acordo com os relatos publicados, o repositório continha 181 logins e senhas, dados cadastrais de mais de 6 mil agentes de segurança e orientações para replicar a interface da plataforma [2]. O CNDH considera o caso questão de segurança nacional e pediu a suspensão do programa [2][3].
Em resumo
- Segundo os relatos publicados, um repositório público continha 181 logins e senhas, dados cadastrais de mais de 6 mil agentes de segurança e orientações para replicar a interface do Smart Sampa [2].
- O material permitia consultar imagens de mais de 58 mil câmeras, incluindo creches, escolas, hospitais, unidades básicas de saúde e centros de atenção psicossocial [3].
- A Prefeitura afirmou que um servidor da Guarda Civil Metropolitana compartilhou indevidamente uma senha de acesso; ele foi identificado e afastado, e a Corregedoria da GCM investiga a conduta [1][4].
- Após a divulgação, a Prefeitura adotou autenticação de dois fatores e passou a exigir reconhecimento facial para agentes da GCM e nove promotores do Gaeco em 27 de outubro de 2026 [1][7].
- O CNDH pediu suspensão, auditoria independente e preservação dos registros; a ANPD solicitou esclarecimentos e o Ministério Público de São Paulo registrou uma notícia de fato [1][2][3][7].
O que fazer agora
- Suspender o uso da plataforma até a realização de auditoria independente e o reforço das medidas de segurança, como solicitou o CNDH [2][3].
- Preservar todos os registros de acesso e auditoria, inclusive usuários, horários, origens e câmeras consultadas, para permitir a identificação dos acessos realizados durante o período exposto [2][3][8].
- Revogar e rotacionar as credenciais potencialmente expostas, eliminar credenciais compartilhadas ou previsíveis e implementar mecanismo de renovação dos tokens [3][8]. Segundo o CNDH, a manutenção de credenciais ativas, vulneráveis e sem autenticação de dois fatores afronta a Resolução CNDH nº 17/2025, enquanto o uso de credenciais previsíveis e compartilhadas compromete a integridade dos registros de auditoria [3]. Segundo os documentos citados, a plataforma também não tinha mecanismo de renovação de tokens [8].
- Manter a autenticação de dois fatores e o reconhecimento facial para os agentes da GCM e os nove promotores do Gaeco, além de impedir sessões baseadas somente em credenciais básicas [1][7][8].
- Realizar uma auditoria independente, conforme solicitado pelo CNDH e cobrado pelo Idec [2][7]. Garantir que a equipe examinadora tenha acesso ao código-fonte, aos modelos de inteligência artificial e às bases usadas para treiná-los, pois, segundo o Idec, a Prefeitura informou não ter acesso a esses componentes [7].
- Demonstrar, por meio da auditoria, que credenciais expostas não permitem acessar imagens e informações sigilosas, conforme demanda apresentada pelo Idec [7]. Responder ao pedido de esclarecimentos da ANPD, enquanto o MPSP avalia as informações apresentadas pela reportagem [1].
- Concluir a apuração interna da conduta do servidor, cuja investigação está a cargo da Corregedoria da GCM [4]. Manter a preservação dos registros, conforme solicitação do CNDH [3].
O que aconteceu
Segundo as reportagens, o repositório público continha 181 logins e senhas do Smart Sampa, dados cadastrais de mais de 6 mil agentes de segurança e orientações para replicar a interface da plataforma [2]. A exposição permaneceu acessível por aproximadamente 11 meses e permitiu consultar imagens de mais de 58 mil câmeras [3].
A Prefeitura afirmou que não houve fragilidade nos mecanismos de segurança da plataforma e que houve vazamento ilegal de dados por um servidor da GCM, identificado e afastado [1][4]. Segundo o especialista Davi Mikael (Penegui), citado pelo UOL, foram encontradas 15 credenciais de acesso ao Smart Sampa vazadas desde 2024 [4][5][6]. A Folha recebeu parte dos dados disponíveis [4][5][6]. Segundo o especialista, essas credenciais teriam sido obtidas por meio de um infostealer e disponibilizadas por um hacker na internet anos depois [4][5][6].
Após a divulgação, a administração municipal adotou autenticação de dois fatores [1]. A partir de 27 de outubro de 2026, o reconhecimento facial passou a ser exigido para acessar a plataforma por agentes da GCM e por nove promotores do Gaeco [1][7].
A ANPD pediu esclarecimentos à Prefeitura, com prazo de cinco dias segundo o UOL [1][7]. O Ministério Público de São Paulo registrou uma notícia de fato para avaliar as informações apresentadas pela reportagem [1]. O CNDH comunicou o caso ao Ministério Público do Estado de São Paulo e ao Ministério Público Federal, recomendando a instauração de inquérito civil e de ação civil pública [3]. Também enviou ao MPSP solicitação de suspensão do sistema, preservação dos registros e reparação dos danos morais coletivos [3].
Segundo o CNDH, a manutenção de credenciais ativas, vulneráveis e sem autenticação de dois fatores durante 11 meses afronta o artigo 3º, parágrafo 1º, da Resolução CNDH nº 17/2025; o uso de credenciais previsíveis e compartilhadas compromete a integridade dos registros de auditoria, em desacordo com o artigo 4º, inciso V, da mesma resolução [3].
Segundo documentos técnicos e dois especialistas em segurança digital citados em reportagens posteriores, a plataforma apresentava falhas generalizadas em seu desenho, inclusive logins e senhas idênticos entre si e correspondentes ao número de registro funcional de servidores, ausência de autenticação de dois fatores e ausência de renovação de tokens [8][9][10]. A Prefeitura, por outro lado, afirmou que não há fragilidade nos mecanismos de segurança da plataforma [1][4].
Quem é afetado
- Agentes de segurança: segundo os relatos, os dados cadastrais de mais de 6 mil agentes foram expostos; a Prefeitura afirmou que o vazamento ilegal de dados foi causado por um servidor da GCM, entre mais de 7.500 agentes de segurança [2][4].
- Dados pessoais de agentes e cidadãos: segundo as reportagens, era possível consultar CPF, nomes e placas de veículos; contas comuns também alcançavam CPF, telefone e boletins de ocorrência da GCM [3][8].
- Moradores e frequentadores de instalações públicas: o material exposto alcançava imagens de creches, escolas, hospitais, unidades básicas de saúde, centros de atenção psicossocial, equipamentos de saúde e condomínios integrados à plataforma [3][8].
- Funcionários da plataforma: segundo as reportagens, era possível observar o que um servidor pesquisou, quais câmeras acessou, a origem do acesso e os horários [8].
- Outros municípios: endereços virtuais ligados a 13 cidades foram encontrados expostos, e um usuário com credenciais básicas acessou uma câmera de leitura de placas em Campo Grande (MS) a partir de login realizado em São Paulo [8].
- Ativos de interesse público: o CNDH considera que o caso envolve a localização em tempo real de agentes de segurança, militares, autoridades e representações estrangeiras [2].
Dados expostos
- Credenciais e contas: segundo as reportagens, o repositório teria exposto 181 logins e senhas do Smart Sampa, enquanto um especialista teria identificado 15 credenciais vazadas desde 2024 [2][4][5][6].
- Dados cadastrais: foram expostos registros de mais de 6 mil agentes de segurança; o acesso permitido também alcançava CPF, nomes, telefones e placas de veículos [2][3][8].
- Imagens e dados biométricos: o material permitia consultar imagens de mais de 58 mil câmeras e notificações de reconhecimento facial em tempo real, estimadas em cerca de 2.000 por minuto, associadas a dados biométricos [3][8].
- Registros de atividade: estavam acessíveis as pesquisas realizadas, as câmeras consultadas, a origem dos acessos, os horários e boletins de ocorrência elaborados pela GCM [8].
- Vídeos e ambientes adicionais: a Folha recebeu dezenas de vídeos gravados clandestinamente, com imagens internas de equipamentos de saúde e condomínios; também foram encontrados endereços de sistemas internos e regras de verificação de acesso em arquivos publicados sem restrição [8][9][10].
- Outros riscos técnicos: foi localizada uma página de login para VPN associada à plataforma, o que representa risco adicional caso credenciais da VPN também sejam expostas [4].
Os números de 181 logins e senhas, mais de 6 mil cadastros, mais de 58 mil câmeras e cerca de 2.000 notificações por minuto são relatados nas reportagens e nos documentos citados [2][3][8]. A confirmação da Prefeitura abrangeu o vazamento ilegal de dados por um servidor da GCM, a identificação e o afastamento desse servidor e a adoção de controles adicionais de acesso [1][4].
A ANPD solicitou esclarecimentos à Prefeitura, com prazo de cinco dias segundo o UOL, e o MPSP registrou uma notícia de fato [1][7]. O CNDH também notificou o MPSP e solicitou a suspensão do uso da plataforma, a preservação dos registros e a reparação dos danos morais coletivos [3].
As organizações da sociedade civil contestam a alegação de que o programa estaria dispensado do Relatório de Impacto à Proteção de Dados Pessoais pela exceção da LGPD para segurança pública [7]. O material citado não apresenta conclusão da ANPD sobre eventual infração à LGPD [1][7].
O que ainda não se sabe
- Não está determinado quantas pessoas acessaram as câmeras, quais imagens foram visualizadas ou baixadas e quantos dados foram alterados, embora a plataforma permitisse a inserção de informações [2][3].
- Não está esclarecido se as 15 credenciais reportadas como vazadas desde 2024 pertenciam ao mesmo conjunto das 181 credenciais encontradas no repositório ou a uma outra exposição [2][4].
- Não há relatório de segurança do Smart Sampa que demonstre a correção das vulnerabilidades relatadas [4]. Segundo o Idec, a Prefeitura informou não ter acesso ao código-fonte, aos modelos de inteligência artificial e às bases usadas para treiná-los, além de não realizar auditorias independentes desses modelos [7].
- O impacto racial do reconhecimento facial e eventual discriminação contra a população negra ainda não foram determinados; o Idec apontou esse risco, enquanto relatórios municipais analisados pelo UOL registraram inconsistências de reconhecimento facial em parte das conduções a delegacias acompanhadas de liberação [7].
- Não há informação pública sobre como os dados expostos foram utilizados para subsidiar decisões sobre o programa [7]. O Idec cobra auditoria independente e demonstração de que o sistema impede que credenciais expostas deem acesso a imagens e informações sigilosas [7].
- Não estão definidos os resultados da investigação da Corregedoria da GCM, da análise da ANPD, da notícia de fato do MPSP ou da eventual auditoria independente [1][2][4][7].
- A SentinelX não respondeu aos contatos da reportagem [4]. A Agência Brasil informou não ter recebido posicionamento da Prefeitura sobre o pedido de suspensão do CNDH até a publicação [3].
Linha do tempo
- 20 de outubro de 2026 — O UOL denunciou a exposição do Smart Sampa [3]. No mesmo dia, a vereadora Amanda Paschoal apresentou requerimento para criação de uma CPI sobre o programa [7].
- 27 de outubro de 2026 — Entrou em vigor a exigência de reconhecimento facial para agentes da GCM e nove promotores do Gaeco [1][7].
- 28 de outubro de 2026 — O CNDH pediu a suspensão do programa, solicitou a preservação dos registros e comunicou o caso ao MPSP e ao MPF [2][3]. A ANPD também pediu esclarecimentos à Prefeitura [1].
- 29 de outubro de 2026 — Segundo reportagens, o especialista Davi Mikael (Penegui) identificou 15 credenciais expostas desde 2024 [4][5][6]. O UOL informou que a SentinelX não respondeu aos contatos [4].
- 31 de outubro de 2026 — Documentos e especialistas citados em reportagens apontaram falhas generalizadas na plataforma e endereços expostos ligados a 13 cidades [8][9][10].
Fontes
- Após vazamento, Smart Sampa terá reconhecimento facial para acessar sistema — tecnoblog.net, 2026-10-28
- Conselho de Direitos Humanos pede suspensão do Smart Sampa após vazamento de dados — vermelho.org.br, 2026-10-28
- Conselho Nacional de Direitos Humanos pede suspensão do Smart Sampa — agenciabrasil.ebc.com.br, 2026-10-28
- Smart Sampa teve senhas expostas desde 2024, diz especialista em segurança digital — www1.folha.uol.com.br, 2026-10-29
- Smart Sampa teve senhas expostas desde 2024, diz especialista em segurança digital — redir.folha.com.br, 2026-10-29
- Smart Sampa teve senhas expostas desde 2024, diz especialista em segurança digital — redir.folha.com.br, 2026-10-29
- Após vazamento, Smart Sampa exigirá reconhecimento facial para acessar câmeras — canaltech.com.br, 2026-10-29
- Falhas no Smart Sampa permitiam acesso a câmeras de outras cidades, apontam documentos — www1.folha.uol.com.br, 2026-10-31
- Falhas no Smart Sampa permitiam acesso a câmeras de outras cidades, apontam documentos — redir.folha.com.br, 2026-10-31
- Falhas no Smart Sampa permitiam acesso a câmeras de outras cidades, apontam documentos — redir.folha.com.br, 2026-10-31